THE CONTROL LAYER FOR ENTERPRISE AI.
检测 / 接入 / 审计
面向企业 AI 的验证、接入与审计工具
让每一次 AI 调用,
都有据可依
。
看清模型表现,统一企业接入,追溯调用记录。
从 API 到企业工作流,为 AI 使用建立清晰的管理链路。
证据可复核
产品可独立选型
支持本地方案评估
围绕主流模型协议构建
Claude Messages
+
OpenAI Compatible
+
Native Gemini
+
OpenAI Images
覆盖范围见各产品说明
01 / PRODUCT ECOSYSTEM
三件工具。
把 AI 使用的关键环节连起来。
从模型采购前的验证,到企业使用中的管理与追溯。可以独立使用,也可以按场景组合。
01 / CHECK
已上线
Model Check
模型检测
PROTOCOL INSPECTION
报告示意
协议合规
01
行为对照
02
用量核对
03
固定探针 → 可复核证据
↗
这个 API 的表现,和它声称的一致吗?
-
固定探针,检查协议与行为
-
核对 Token 用量,查看运行证据
-
分享报告,支持定时回归
探索模型检测
02 / ROUTE
样机验收中
Token Router
企业模型接入 · Enterprise
ONE ENTRY. CONTROLLED ACCESS.
员工工具
业务应用
独立令牌
企业统一模型入口
TBuy 企业通道
企业自有渠道
员工沿用适配工具,企业拥有统一入口。
-
独立员工 Key 与模型权限
-
内部额度、到期与渠道组管理
-
连接 TBuy 或企业自有上游
探索企业模型接入
03 / AUDIT
SaaS 已上线
Token Audit
调用审计
AUDIT TRAIL
调用记录入库获授权采集 · 按租户加密
01
基础规则检查风险线索 · 交由人员复核
02
正文访问留痕按角色查看 · 先记录再返回
03
发生了什么,谁看过,留下可查的记录。
-
按授权采集,按租户加密
-
基础风险规则与自定义关键词
-
正文按角色查看,每次访问留痕
探索调用审计
02 / SYSTEM ARCHITECTURE
清晰的流向,
是可控的开始。
模型请求与审计记录分别沿自己的链路运行。选择一个节点,查看它的职责和数据边界。
企业组合部署 · 架构示意
INTERACTIVE / 01—04
企业指定环境 / LOCAL ENVIRONMENT
API 请求
授权转发
旁路镜像 · 按授权采集
独立服务,独立权限
记录与正文密文留在指定环境
模型请求路径
审计数据路径
01 / CLIENT & APPLICATION
工具照常用,
身份分开管。
支持自定义 API 地址且经过适配的工具,使用企业分配的独立 Key 接入网关。员工无需持有供应商原始密钥。
接入边界
Claude Code 员工 Key 路径已验收;其他客户端需逐项验证,不自动覆盖所有 AI 网站。
查看支持与验收范围
03 / LOCAL DEPLOYMENT
把管理入口,
部署在自己的环境。
从一台 N100 小主机,到企业现有 Linux 虚拟机。Token Router Enterprise 与 Token Audit 作为两个独立服务组合运行,让接入管理与调用记录各有归属。
本地运行Docker Compose 组合部署
服务独立按固定版本集成,分别升级与备份
融入现有网络通过明确的应用入口接入
探索本地部署
当前为样机方案。设备配置、容量和恢复要求按实际负载与交付清单确认。
DEPLOYMENT FORM FACTORS
01 / 03
LOCAL
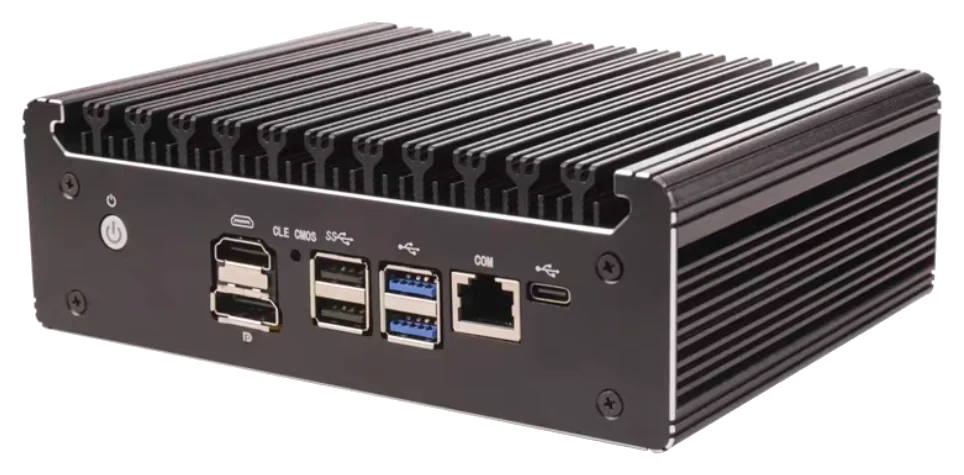
YOUR INFRASTRUCTURE. YOUR CONTROL.
产品外观参考;图片不代表已定型配置或性能承诺。
04 / VISIBILITY BY DESIGN
把不可见的调用,
变成可核对的记录。
从一次 API 检测,到企业调用审计。观察、定位、回看,让判断建立在具体信息之上。
OBSERVE → REVIEW → VERIFY
发现问题时,
沿记录找到线索。
按身份、模型与时间定位调用,查看已采集的用量与风险线索。授权人员回看正文时,访问行为本身也会留下记录。
了解 Token Audit
TOKEN AUDIT / WORKSPACE
合成数据 · 界面示意
示意图中的数值与记录为合成演示,不代表真实业务数据。
05 / BUILT AROUND YOUR WORKFLOW
从您的问题出发,
选择合适的工具。
无需一次建设所有环节。先解决当前最需要管理的部分,再逐步连接起来。
FOR DEVELOPERS & PROCUREMENT
先测试,再决定如何使用。
面对一个新接入的模型 API,先用固定探针核对协议、模型行为与 Token 用量。报告保留测试条件和证据,便于技术与采购团队共同评估。
了解模型检测
START WITH A CLEAR SCOPE
-
准备 Base URL、Key 与模型名
-
选择协议与检测档位
-
阅读证据、边界与失败项
推荐起点 / 24Test Model Check
06 / TRUST THROUGH TRANSPARENCY
信任来自证据,
也来自清楚说明边界。
阅读信任与品牌说明
01
检测逻辑可审阅
Model Check 以 AGPL-3.0 开源。检测报告保留运行条件与证据,可以对同一端点再次测试。
02
数据权限有边界
审计按授权范围采集,按租户加密。正文查看需要权限,并记录访问行为。
03
关联关系明确披露
24Test 与 TBuy 同属 Zevolve。检测与采购职责分开,关联关系公开说明。
07 / FAQ
先把问题
说清楚。
关于产品选型、接入与数据边界,
您可能还想了解这些。
三个产品必须一起使用吗?
不必。模型检测无需账号即可使用;调用审计面向已开通的企业与获授权范围;企业网关也可单独评估。它们各自承担明确职责,通过链接和接口衔接。
本地部署是否意味着内容完全不出内网?
本地部署可让审计记录和正文密文保存在企业指定环境。调用云端模型时,请求内容仍会发送到所选模型服务商;如果要求推理也留在内网,需要选择企业内部模型上游。
能够审计员工访问的所有 AI 网站吗?
不能自动覆盖任意 HTTPS 网站或所有官方客户端。工具和应用需要明确接入企业网关,并确认其协议、流式与特殊功能是否经过适配。
N100 设备可以支持多少人、多少并发?
目前不按设备型号承诺人数或并发。需要结合峰值请求、流式连接、正文大小、留存周期与查询负载评估。现有 N100 / 16GB / 512GB 为样机配置。
24Test 的检测结果属于认证吗?
不是。结果是一次黑盒运行的观测证据,不能证明真实模型身份或供应商账单,也不构成认证、推荐或背书。24Test 与 TBuy 为关联品牌,我们不自称独立第三方。
如何了解演示、价格与交付范围?
可以先查看模型检测、Router 与 Audit 的在线演示,再整理工具清单、模型服务与审计要求。当前不预设产品价格、试用期或 SLA;具体配置、授权和验收范围以双方确认的交付清单为准。正式联系渠道待确认,TBuy 企业账号事宜可在 tbuy.ai 处理。
BUILD YOUR AI CONTROL LAYER
让 AI 更进一步。
也让管理跟得上。
从验证一条 API,或梳理一份企业部署需求开始。
24